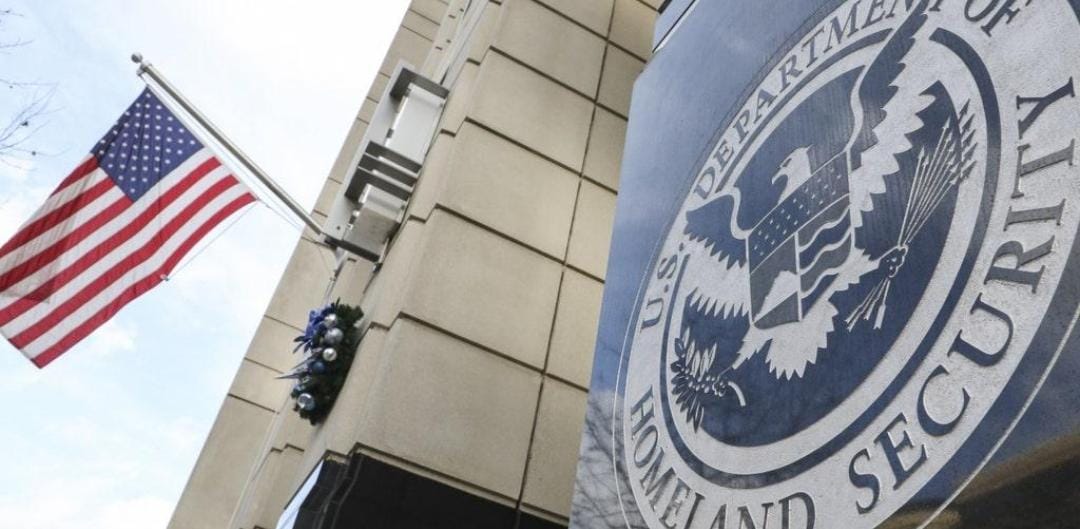
Data lebih dari 41.000 pegawai dan kontraktor Departemen Keamanan Dalam Negeri Amerika Serikat (Department of Homeland Security/DHS) diduga bocor setelah kelompok yang menamakan diri Department of Peace mengklaim berhasil mengakses informasi internal lembaga tersebut.
Data itu dipublikasikan melalui situs Distributed Denial of Secrets (DDoSecrets), organisasi yang menerbitkan dokumen bocoran, pada Rabu (28/10/2026) waktu setempat. Informasi yang tersebar mencakup nama, detail kontak, jabatan, lokasi kantor, serta penugasan pegawai.
Kelompok peretas itu mengklaim memperoleh data melalui layanan autentikasi tunggal Okta yang digunakan DHS. Meski demikian, basis data yang dipublikasikan tidak mencakup seluruh pegawai lembaga tersebut.
Salah satu pendiri DDoS, Emma Best, mengatakan data yang bocor lebih banyak menyoroti pejabat yang terlibat dalam perumusan kebijakan dan pelaksanaan operasi DHS, bukan sekadar daftar pegawai secara umum.
Data tersebut diduga mencakup pegawai sejumlah lembaga di bawah DHS, termasuk Imigrasi dan Penegakan Bea Cukai (ICE), Layanan Kewarganegaraan dan Imigrasi AS (USCIS), Bea Cukai dan Perlindungan Perbatasan (CBP), serta kantor pusat DHS.
Kelompok Departemen Perdamaian menyebut aksi tersebut sebagai tanggapan atas pernyataan Menteri Keamanan Dalam Negeri AS, Markwayne Mullin, pada 17 Juli. Mullin dilaporkan menyatakan bahwa ICE akan meningkatkan operasi penangkapan imigran dan penghentian lalu lintas.
Insiden ini terjadi ketika kebijakan imigrasi pemerintahan Presiden Donald Trump pada masa jabatan keduanya menuai kritik. Pemerintah AS meningkatkan upaya penangkapan dan deportasi imigran yang diduga berada di negara itu secara ilegal.
Migration Policy Institute mencatat DHS menyelesaikan sekitar 980.000 deportasi dalam 18 bulan pertama masa jabatan kedua Trump.
Hingga berita ini ditulis, Okta belum memberikan tanggapan atas permintaan komentar mengenai dugaan kebocoran tersebut. DHS menyatakan kepada The Washington Post bahwa pihaknya mengetahui adanya potensi pelanggaran data dan sedang berupaya menangani situasi itu.
Belum ada keterangan lebih lanjut dalam laporan tersebut mengenai bagaimana data berhasil diakses atau apakah seluruh informasi yang dipublikasikan telah diverifikasi.
Reinasya Mutiara Sringindari – Redaksi
